9Mar, 2023

Bulut Yapılarında Öncelikler Değişiyor ! 
Karar Vermede Etki Eden En Önemli Bulut Sorunları Bulut Alt Yapılarının Kurumsal Kullanımı Ankete Katılan Firmalarda Bulut Maliyetlerin Sorumluları
Bulut trendleri 2023: Maliyet, Güvenliğin Önüne Geçiyor
Son on yılda bulut kullanımı arttıkça, bulut kullanıcıları arasında bir öncelik sabit kaldı oda güvenlik. Fakat Bu odak değişiyor.
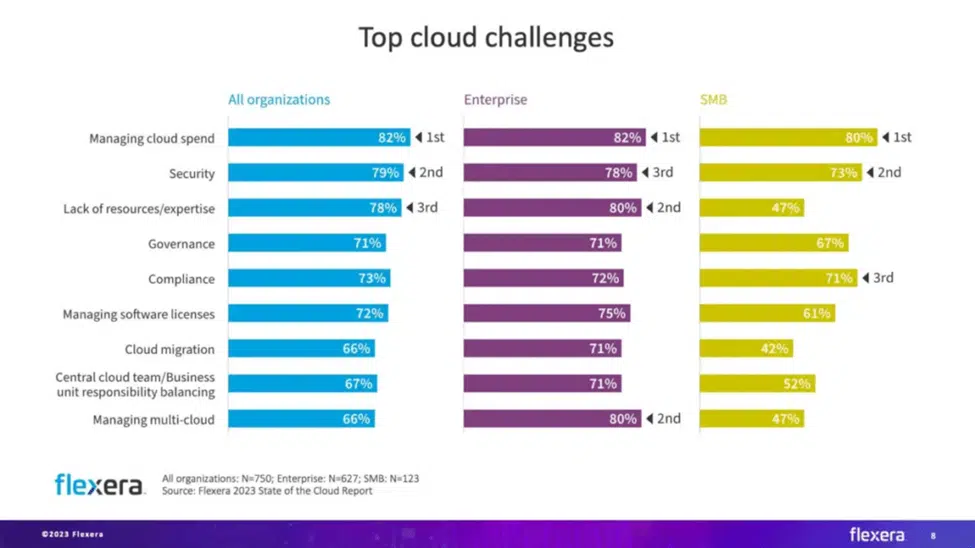
Flexera, Bulut alt yapısı kullanımı için karar vericilerle ilgili bu zamana kadar yapmış olduğu anketlerde, ilk defa “Güvenlik” konusunda karar almada zorlandıklarını belirtmediler. 8 Mart 2023’te yayınlanan Flexera 2023 Bulut Durumu Raporu’nda açıklandığı gibi , tüm kuruluşlardan yanıt verenlerin %82‘si, bulut harcamalarını yönetme konusundaki en büyük zorluğun, güvenlik odağını %79 oranında geride bırakarak bulut harcamalarını yönetmek olduğunu belirtmişler.
Bu değişen zorluklar, kuruluşların bulut hizmetlerine artan güvenleri ile ilişkili daha büyük harcamaları yönetmeye ihtiyaç duyarken bulut güvenliği konusunda giderek daha rahat hale gelmelerinin bir sonucu olarak yorumlamak doğru bir tanım olacağı kanaatindeyim. Kaynak veya uzmanlık eksikliği, yanıt verenlerin %78’i tarafından en önemli bulut sorunu olarak bildirildi ve bu, günümüz işletmeleri için üçüncü büyük bulut alt yapısı kullanımı sorunu haline geldiğini göstermektedir.
Ankete katılanların yaklaşık yarısı (%45), ekonomik belirsizlik nedeniyle beklenen bulut kullanım ve harcamalarının planlanandan biraz veya önemli ölçüde daha yüksek olduğunu belirttiğinden, bulut maliyet yönetimine odaklanma belki de şaşırtıcı değil. Günümüzün ekonomik dengesizliği, bulutu benimseme ve harcamalar güçlü olmaya devam ederken, işletmelerin ilgili giderlerin, giderek daha fazla göze batması anlamına geliyor.
Yine de kuruluşlar, yenilikçi programlar ve artan gelirlerin peşinde koşmaya devam ediyor. Peki bu buluta güvenmelerini nasıl etkiler? Bu yılın raporu — Flexera’nın bulut kullanıcılarının günümüzün bulut kullanım deneyimlerindeki eğilimleri göstermek için (genel, özel ve çoklu bulut) deneyimlerine ve iç görülerine yönelik 12. yıllık araştırması—dünya genelindeki 750 BT uzmanı ve yönetici liderin yanıtlarından yararlanarak, sektörlerin ve kullanım durumlarının geniş bir kesitini temsil ediyor.
2023’ün en önemli bulut trendlerinden bazılarına bir göz atarak, maliyet bilincine sahip kuruluşların dijital dönüşüm girişimlerini güçlendirmeye nasıl yardımcı olabileceğini ortaya koyuyor.
Buluta güven artmaya devam ediyor
Bulutu benimseme giderek yaygınlaştıkça, tüm iş yüklerinin ve verilerin yarısından fazlası artık genel bulutta bulunuyor. Ankete katılanların yaklaşık üçte ikisi (%65), şirketlerinin genel bulut kullanım düzeyinin yoğun olduğunu belirtiyor (2022 raporundaki %63 olduğuğu için bu oran artmış gözüküyor). 10 kişiden birden fazlası (%11) tek bir genel bulut kullandığını bildiriyor. Ankete katılanların çoğunluğu (%86) çoklu bulut kullanıyor (%12’si birden fazla genel bulut kullanıyor ve %72’si hibrit bulut kullanıyor). Çoklu buluta olan bu güven, geçen yılın bulgularına göre küçük bir düşüş gösterse de hala talep büyük.
Birden fazla bulut kullanan katılımcılar arasında, en çok kullanılan iki çoklu bulut uygulaması, farklı bulutlarda silolara alınmış uygulamalar (%44 rapor edildi) ve olağanüstü durum kurtarma (DR) veya bulutlar arasında yük devretme (%42) oldu. Tüm kuruluşlarda en çok kullanılan çoklu bulut araçları güvenlik araçları olarak göze çarpıyor (%30 ile rapor edilmiştir), ardından maliyet optimizasyonu (finops) araçları (%29) gelmektedir. Kuruluşlar arasında (1.000 veya daha fazla çalışanı olan kuruluşlar), bu araçlara olan güven önemli ölçüde artıyor; %68’i maliyet optimizasyon araçlarını kullanıyor ve %63’ü güvenlik araçlarını kullanıyor.
Genel buluta yapılan harcama, yanıt verenlerin yaklaşık dörtte biri (%24) için yılda 12 milyon doları aşıyor. Ankete katılanların yaklaşık beşte biri (%18) mevcut bulut harcamalarının planlanan bütçelerini aştığını bildirdi. Bulut harcamalarının daha da artmaya devam etmesi bekleniyor ve katılımcıların %30’u bulut harcamalarının önümüzdeki 1 yılda artmasını bekliyor.
Bulutta Hakimiyet Savaşı Devam Ediyor
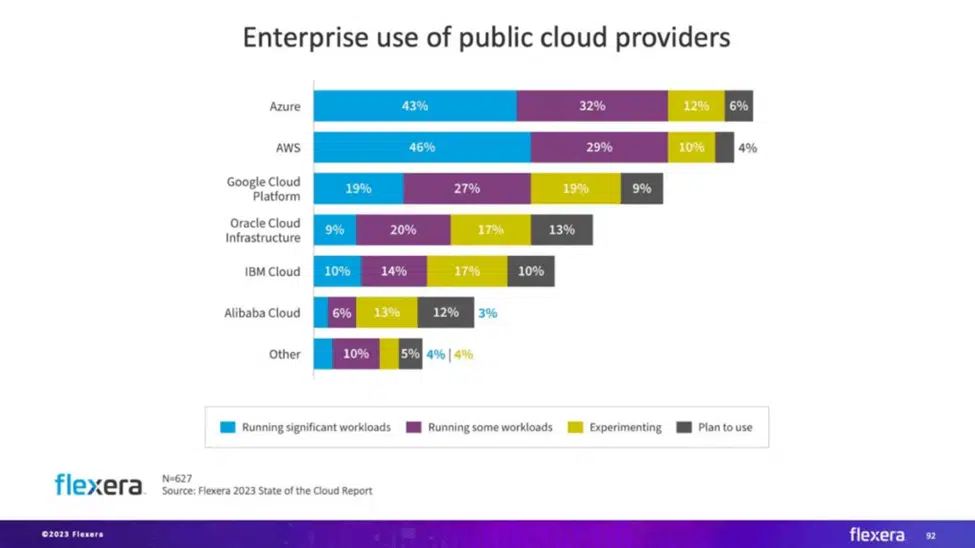
Amazon Web Services (AWS) ve Microsoft Azure, bulut sağlayıcıları paketinin liderleri olmaya devam ediyor. Liderliklerini diğer rakiplerin önüne geçirirken, pazar liderleri olarak yakın bir rekabeti sürdürdüler.
2022 raporunda Azure, benimseme oranlarında AWS’yi geçti. 2023’te AWS yine lider durumda: AWS’de önemli iş yükleri çalıştıran kurumsal katılımcıların %46’sı, Azure’da önemli iş yükleri çalıştıranların oranı ise %41. Her kuruluşun bulut kullanım düzeyine dayalı olarak genel bulut sağlayıcısının benimsenmesi, kuruluşların olgunlaştıkça pazar liderlerine doğru yöneldiklerini gösteriyor. AWS, bulutu daha uzun süredir kullanan ve yoğun bulut kullanıcısı olan kuruluşlar tarafından daha sık kullanılmaya devam ediyor.
Şu anda bu sistemleri deneyen veya kullanmayı planlayan yanıtı verenlerin sayısıyla ölçüldüğü üzere, beklenen büyümenin en yüksek miktarını gören genel bulut sağlayıcıları söz konusu olduğunda, Google Bulut Platformu ve Oracle Bulut Altyapısı %28 oranında berabere kaldığı görülüyor.
Bulut Maliyetlerinin Kontrol Edilmesi Bir Zorluk Olmaya Devam Ediyor
Tahmin edilen ve israf olarak görülen bulut harcaması, 2022’de bildirildiği üzere %32’den biraz düşerek %28 seviyesinde araştırmada görülmektedir. Ancak maliyetleri optimize etme ve israfı en aza indirme ihtiyacı devam etmektedir. İş yüklerini genel buluta taşımak, nihayetinde maliyetleri artırabilecek zorluklar sunmaya devam ediyor.
Buluta geçişte karşılaşılan en büyük zorluklar arasında:
- Uygulama bağımlılıklarını anlamak (%49 olarak rapor edildi),
- Teknik fizibiliteyi değerlendirmek (%46 olarak rapor edildi)
- Doğru boyutlandırma veya en iyi bulut sunucusunu seçmek (%42 olarak rapor edildi)
Uygulamaları yönetme ve maliyetleri optimize etme gibi geçiş sonrası zorluklar, bulut maliyetlerini en iyi şekilde optimize etmek için geçiş sürecindeki tüm aşamaları anlamanın önemini de göstermektedir.
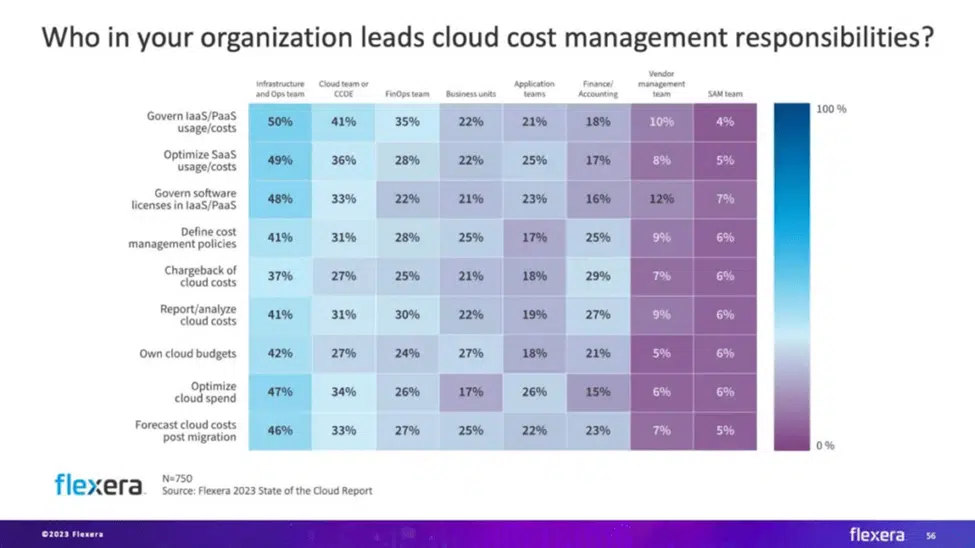
Ülkemizde genelde bu maliyetlerin sorumlulukları IT departmanlarının sorumluluklarında kalırken, globalde bu yaklaşım çok daha farklı olduğu görülüyor. Ülkemizde de bu yönde ilerlemeler mevcut ama henüz yeterli değil.
Barış YILMAZ
8Mar, 2023


DevOps Yaşam Döngüsü 
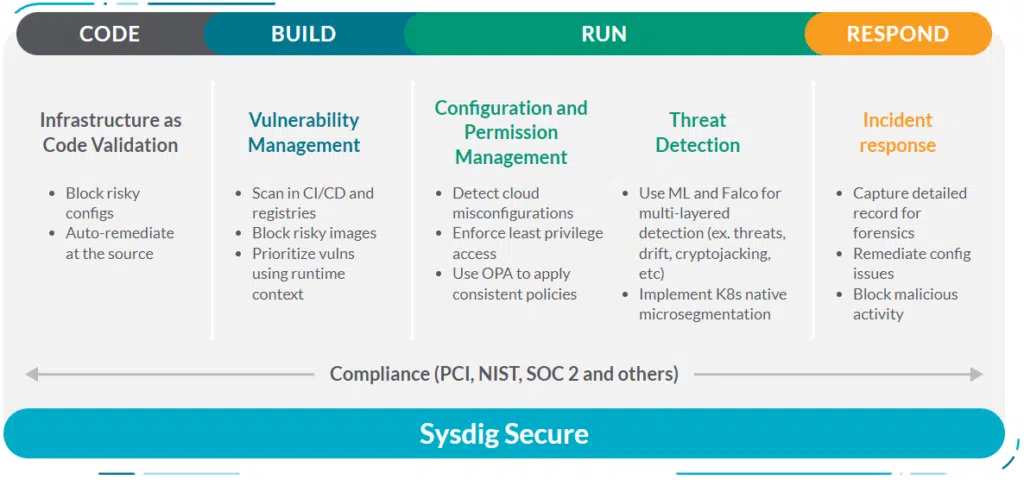
Sysdig Ürünü Güvenlik Kapsamı
Mikro Servis Mimaride Uçtan Uca Güvenlik (DevSecOps)
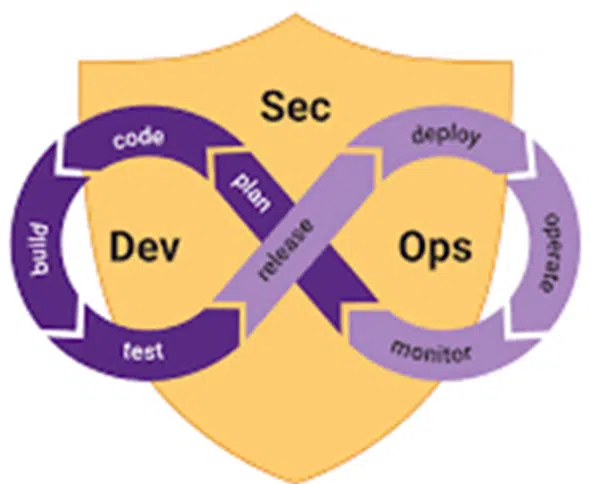
Her firmanın IT operasyonlarının “Güvenlik” gündemi mutlaka vardır. Bu güne kadar “Güvenlik” kavramı ağırlıklı “Network” yani aslında “Erişim” üzerinden şekillenmiş bunun çevresinde odaklanmıştır. Teknoloji hızla dönüştükçe ve farklı yaklaşımlar ortaya çıktıkça burada da ciddi bir dönüşüm oluşmaktadır. Güvenlik konusunda farklı ürün ve çözümler özelinde ayrıca bir şeyler karalayacağım fakat günümüzde kafa karışıklığı sebep olan “Mikro Servis” güvenliği yada “Konteyner” güvenliği konusudur.
Öncelikle bu kavramları kafalarda netleştirmek için hepimizin bildiği, uyguladığı, dizayn ettiği geleneksel yaklaşımlarımızı bir kenara koyup kıyaslama yapmadan bu konuyu incelemek daha verimli olacağını tecrübe ettiğimi söyleyebilirim.
Mikro Servis mimarisi aslında içinde birden çok süreç ve akış barındıran devamlı yaşayan bir döngü. Bu döngünün içerisinde bizim geleneksel mimaride ayrı ayrı yaşattığımız sürdürdüğümüz bütün süreçler aslında kendi için bölümlenmiş ama tek bir çerçeve altın da birleştirişmiş diyebiliriz. Aşağıdaki görsel algoritmik olarak bu sürecin nasıl işlediğini sade bir bir biçimde aktarmaktadır.
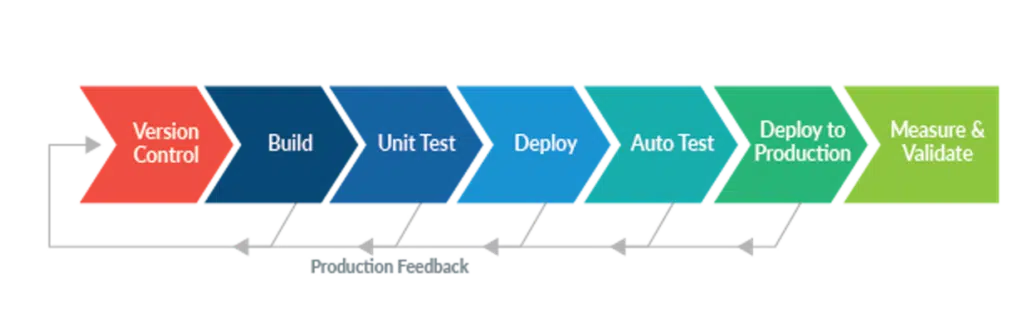
Tarihsel olarak, uygulamaların ve altyapının güvenliğini sağlamak, geliştiriciler (uygulama yazanlar), IT operasyon mühendisleri (uygulamaları dağıtan ve yöneten) ve bilgi güvenliği analistleri (siber güvenlik uzmanları) gibi farklı paydaş türleri arasında işbirliği gerektiriyordu.
DevSecOps Nedir ? Diye bir açıklama yapmak istersek, DevSecOps güvenliği, yazılım teslim yaşam döngüsünde rol oynayan tüm paydaşların ortak sorumluluğu haline getiren bir stratejidir.
DevSecOps’un temel amacı, güvenliğin bir “Çerçevede” bırakılmak veya sonradan düşünülmek yerine, yazılım tesliminin her aşamasına entegre edilmesini sağlamaktır . Pratikte bu, güvenlik değerlendirmesi ve optimizasyonunun (yazılım tesliminde ilk aşama olan) kodlama sürecinde başladığı ve test, hazırlama, devreye alma ve yönetim süreçleri boyunca devam ettiği anlamına gelir.
Aşağıdaki görsel ile yazı başındaki görseli tamamladığımızda ise aşağıdaki gibi bir güvenlik kapsamı ve işlevleri karşımıza çıkmaktadır. Burada da hem bu yazımda faydalandığım hemde aşağıdaki görseldeki süreci işleten Sysdig ürünü örnek olarak gösterebiliriz.
DevSecOps, DevOps’un temelindeki ilkeleri temel alır . DevOps, geliştiricileri ve IT operasyon mühendislerini, uygulama kalitesini düşürebilecek veya kullanıcı deneyiminin olumsuz etkileyebilecek yanlış iletişimleri ve gecikmeleri önlemek için geliştirme döngüsünün tüm aşamalarında yazılım tesliminin ortak mülkiyetini almaya teşvik eder. DevOps ayrıca yazılım planlama, kodlama, oluşturma, test etme, devreye alma ve yönetim süreçlerini sürekli bir “sonsuzluk döngüsüne” dönüştürmeyi hedefliyor.
Ancak DevOps tek başına güvenliği kapsamaz. 2000’lerin sonlarında DevOps felsefesi ortaya çıktığında, yalnızca geliştirme ve IT operasyonlarını entegre etmeye odaklandı.
DevSecOps, denkleme güvenlik ekleyerek DevOps’u genişletir . DevSecOps’u benimseyen işletmeler, yalnızca geliştiriciler ve IT Ops ekipleri arasındaki işbirliğini değil, aynı zamanda güvenlik uzmanları arasındaki işbirliğini optimize etmeye çalışır. Ve nihayetinde, geliştirme, operasyonlar ve güvenlik arasındaki engelleri yıkmak ve bilgi yaymak için çalışırlar, böylece bu alanlar tek bir paylaşılan uzmanlık alanında birleşir.
Faydalar
Ne tür bir iş yürütürseniz yürütün, DevSecOps, güvenlik sonuçlarını iyileştiren bir dizi temel avantaj sunar:
- Proaktif güvenlik : DevSecOps, güvenlik sorunlarının önüne geçmeyi kolaylaştırır . Başından itibaren güvenli olan uygulama mimarileri tasarlayarak ve yalnızca güvenlik ekiplerini değil, aynı zamanda geliştiricileri ve BT mühendislerini de güvenlik risklerini en iyi nasıl önleyebileceklerine dair kendi bakış açılarını getirmeye hazırlayarak işletmelerin bir tespit-yanıt modelinin ötesine geçmesine yardımcı olur.
- Güvenlik üzerinde ortak mülkiyet : DevSecOps ile, hem güvenlik başarılarının hem de başarısızlıklarının sorumluluğu tüm paydaşlar tarafından toplu olarak paylaşılır . Kültürel bir bakış açısıyla, geliştiricilerin, BT mühendislerinin ve güvenlik ekiplerinin bir ihlal olduğunda birbirlerini suçlamalarından veya aslında tamamen kendi başlarına başaramadıkları güvenlik kazanımlarının hakkını vermelerinden daha sağlıklıdır.
- Kolaylaştırılmış uygulama teslimi : İşletmeler, güvenliği en baştan uygulama teslimine dahil etmek için DevSecOps’u kullandıklarında, güvenlik araçlarının veya süreçlerinin uygulama teslimini yavaşlatma riskini azaltırlar. Örneğin, DevSecOps, güvenlik analistlerinin , uygulamanın devreye alınmasından hemen önce ortaya çıkan bir güvenlik kusurunu tespit etmek için geliştiricilerden uygulama kodunu yeniden yazmalarını istemeyeceği anlamına gelir. DevSecOps ile bu tür sorunlar daha erken ele alınabilir ve bu da daha güvenilir ve tutarlı uygulama teslim döngülerine yol açar.
- Tekrarlanabilir güvenlik süreçleri : DevSecOps, çeşitli paydaşların güvenliğe yaklaşması için sistematik bir yol sağlayarak güvenlik süreçlerinin tekrarlanabilir ve güvenilir olmasına yardımcı olur . Başka bir deyişle, DevSecOps, güvenliği geçici, duruma göre bir işlemden, işletmenin herhangi bir bölümündeki herhangi bir uygulama teslim döngüsüne uygulanabilen sistematik bir süreçler grubuna dönüştürür.
- SBOM görünürlüğü : DevSecOps, güvenlik sürecindeki birden fazla paydaşın etkili bir şekilde birlikte çalışmasına yardımcı olarak işletmelerin, yazılımın tüm aşamalarında yazılım oluşturmaya giden tüm bileşenleri ve kaynakları belgeleyen Yazılım Malzeme Listeleri veya SBOM’lar oluşturmasına yardımcı olabilir.
DevSecOps Nasıl Çalışır?
DevSecOps katı bir uygulama veya araç seti değildir. Bunun yerine, işletmelerin güvenliğe yaklaşım biçimini yöneten bir kavram veya felsefedir. Ekiplerin DevSecOps’u eyleme geçirme şekli, desteklemeleri gereken uygulama türleri ve altyapı ve karşılaştıkları belirli risk türleri veya uyumluluk zorunlulukları gibi faktörlere bağlı olarak değişir. Bu nedenle, ” DevSecOps nasıl çalışır?” sorusuna verilecek evrensel bir yanıt yoktur. “
Ancak ekiplerin DevSecOps’u kullanmaya başlamasına yardımcı olabilecek eyleme dönüştürülebilir yaklaşımlar vardır. DevSecOps’un işletmenizde çalışmasını sağlamak istiyorsanız, genellikle aşağıdaki öğeleri tanımlamanız gerekir:
- DevSecOps hedeflerini belirleyin : Öncelikle, neden DevSecOps’u benimsediğinizi ve özellikle bundan ne elde etmeyi umduğunuzu belirleyin. Örneğin, güvenlik sorunları tarafından tetiklenen daha az yazılım teslim gecikmesi mi yoksa toplam güvenlik ihlallerinde bir azalma mı? DevSecOps’un hedefleri bir işletmeden diğerine değişir, bu nedenle DevSecOps’a başlamak için kendi hedefinizi belirlemek önemlidir.
- Bir DevSecOps çerçevesi oluşturun : Bir DevSecOps çerçevesi, DevSecOps’a yaklaşımınızı yönetecek belirli prosedürleri ve kuralları tanımlar. Örneğin, DevSecOps çerçeveniz, Kod Olarak Altyapı (IaC) şablonlarının içlerindeki güvenlik açıklarını önlemek için nasıl yapılandırıldığına ilişkin ilkeler oluşturabilir. Veya bir uygulamanın dağıtılmadan önce hangi otomatikleştirilmiş güvenlik testlerinden geçmesi gerektiğini tanımlayabilir.
- DevSecOps süreçlerini başlatın : Bir DevSecOps çerçevesine sahip olduğunuzda, belirli DevSecOps süreçlerinin sorumluluğunu üstlenecek belirli ekip üyelerini atayarak bunu eyleme geçirebilirsiniz .
- DevSecOps’u Ölçün : Bir DevSecOps girişimi başladıktan sonra, girişimin başarısını sürekli olarak ölçmek en iyi uygulamadır. DevSecOps hedeflerinizi ne kadar iyi karşıladığınızı belirlemek ve zaman içinde DevSecOps etkinliğindeki değişiklikleri ölçmek için ölçümler toplayın.
Güvenlik Araçları
Her kuruluşun DevSecOps yolculuğu benzersiz olduğundan, her işletmenin ihtiyaç duyduğu evrensel bir DevSecOps araçları seti yoktur. Ancak, genel olarak, çoğu DevSecOps girişimi, DevSecOps araçlarının aşağıdaki temel kategorilerinden yararlanacaktır:
- Statik uygulama güvenlik testi (SAST) : SAST çözümleri, bir uygulamanın içeriğini tarayarak ve değerlendirerek uygulama kaynak kodundaki ve ikili dosyalardaki kusurları ve güvenlik açıklarını belirlemeye yardımcı olur. SAST, bir uygulama dağıtıma doğru ilerlemeden önce riskleri yakalamak için yazılım tesliminin ilk aşamalarında en kullanışlıdır.
- Yazılım bileşimi analizi (SCA) : SCA araçları, kullandığınız açık kaynak paketleri veya modüller gibi üçüncü taraf yazılımların bileşenlerini tanımlamanıza yardımcı olur. DevSecOps için SCA, üçüncü taraf bağımlılıklarının diğer uygulamalara entegre edilmeden önce güvenli olmasını sağlamaya yönelik önemli bir araç türüdür.
- Dinamik uygulama güvenlik testi (DAST) : DAST araçları, uygulamaların statik sürümlerini incelerken ekiplerin gözden kaçırmış olabileceği güvenlik açıklarını ve zayıflıkları tespit etmek için canlı uygulamalara karşı güvenlik testleri gerçekleştirir.
- Etkileşimli uygulama güvenlik testi (IAST) : IAST, hem SAST hem de DAST öğelerini birleştiren daha yeni bir güvenlik aracı kategorisidir. Genel olarak, IAST araçları riskleri belirlemek için (bu onları DAST’a benzer kılar) dinamik güvenlik testi kullanır, ancak aynı zamanda riskleri onları tetikleyen kaynak koduna (bu da onları SAST’a benzer kılar) kadar izlemeye çalışır.
Belirli ortam türlerini destekleyen DevSecOps ekipleri ek araçlar kullanmak isteyecektir. Örneğin, bulut iş yükleri için Bulut Güvenliği Duruş Yönetimi (CSPM) araçları, bulut ortamlarına güvenlik riskleri getirebilecek yapılandırma hatalarını tespit etmek için kullanışlı araçlardır, bu araçları kullanılabilir. Aynı şekilde, Kubernetes üzerinde dağıtılan iş yükleri için DevSecOps ekipleri, ayrıcalıklı konteynerler gibi Kubernetes mimarisine özgü riskleri tespit edebilen güvenlik araçlarından yararlanmalıdır.
Sysdig Secure
Barış YILMAZ